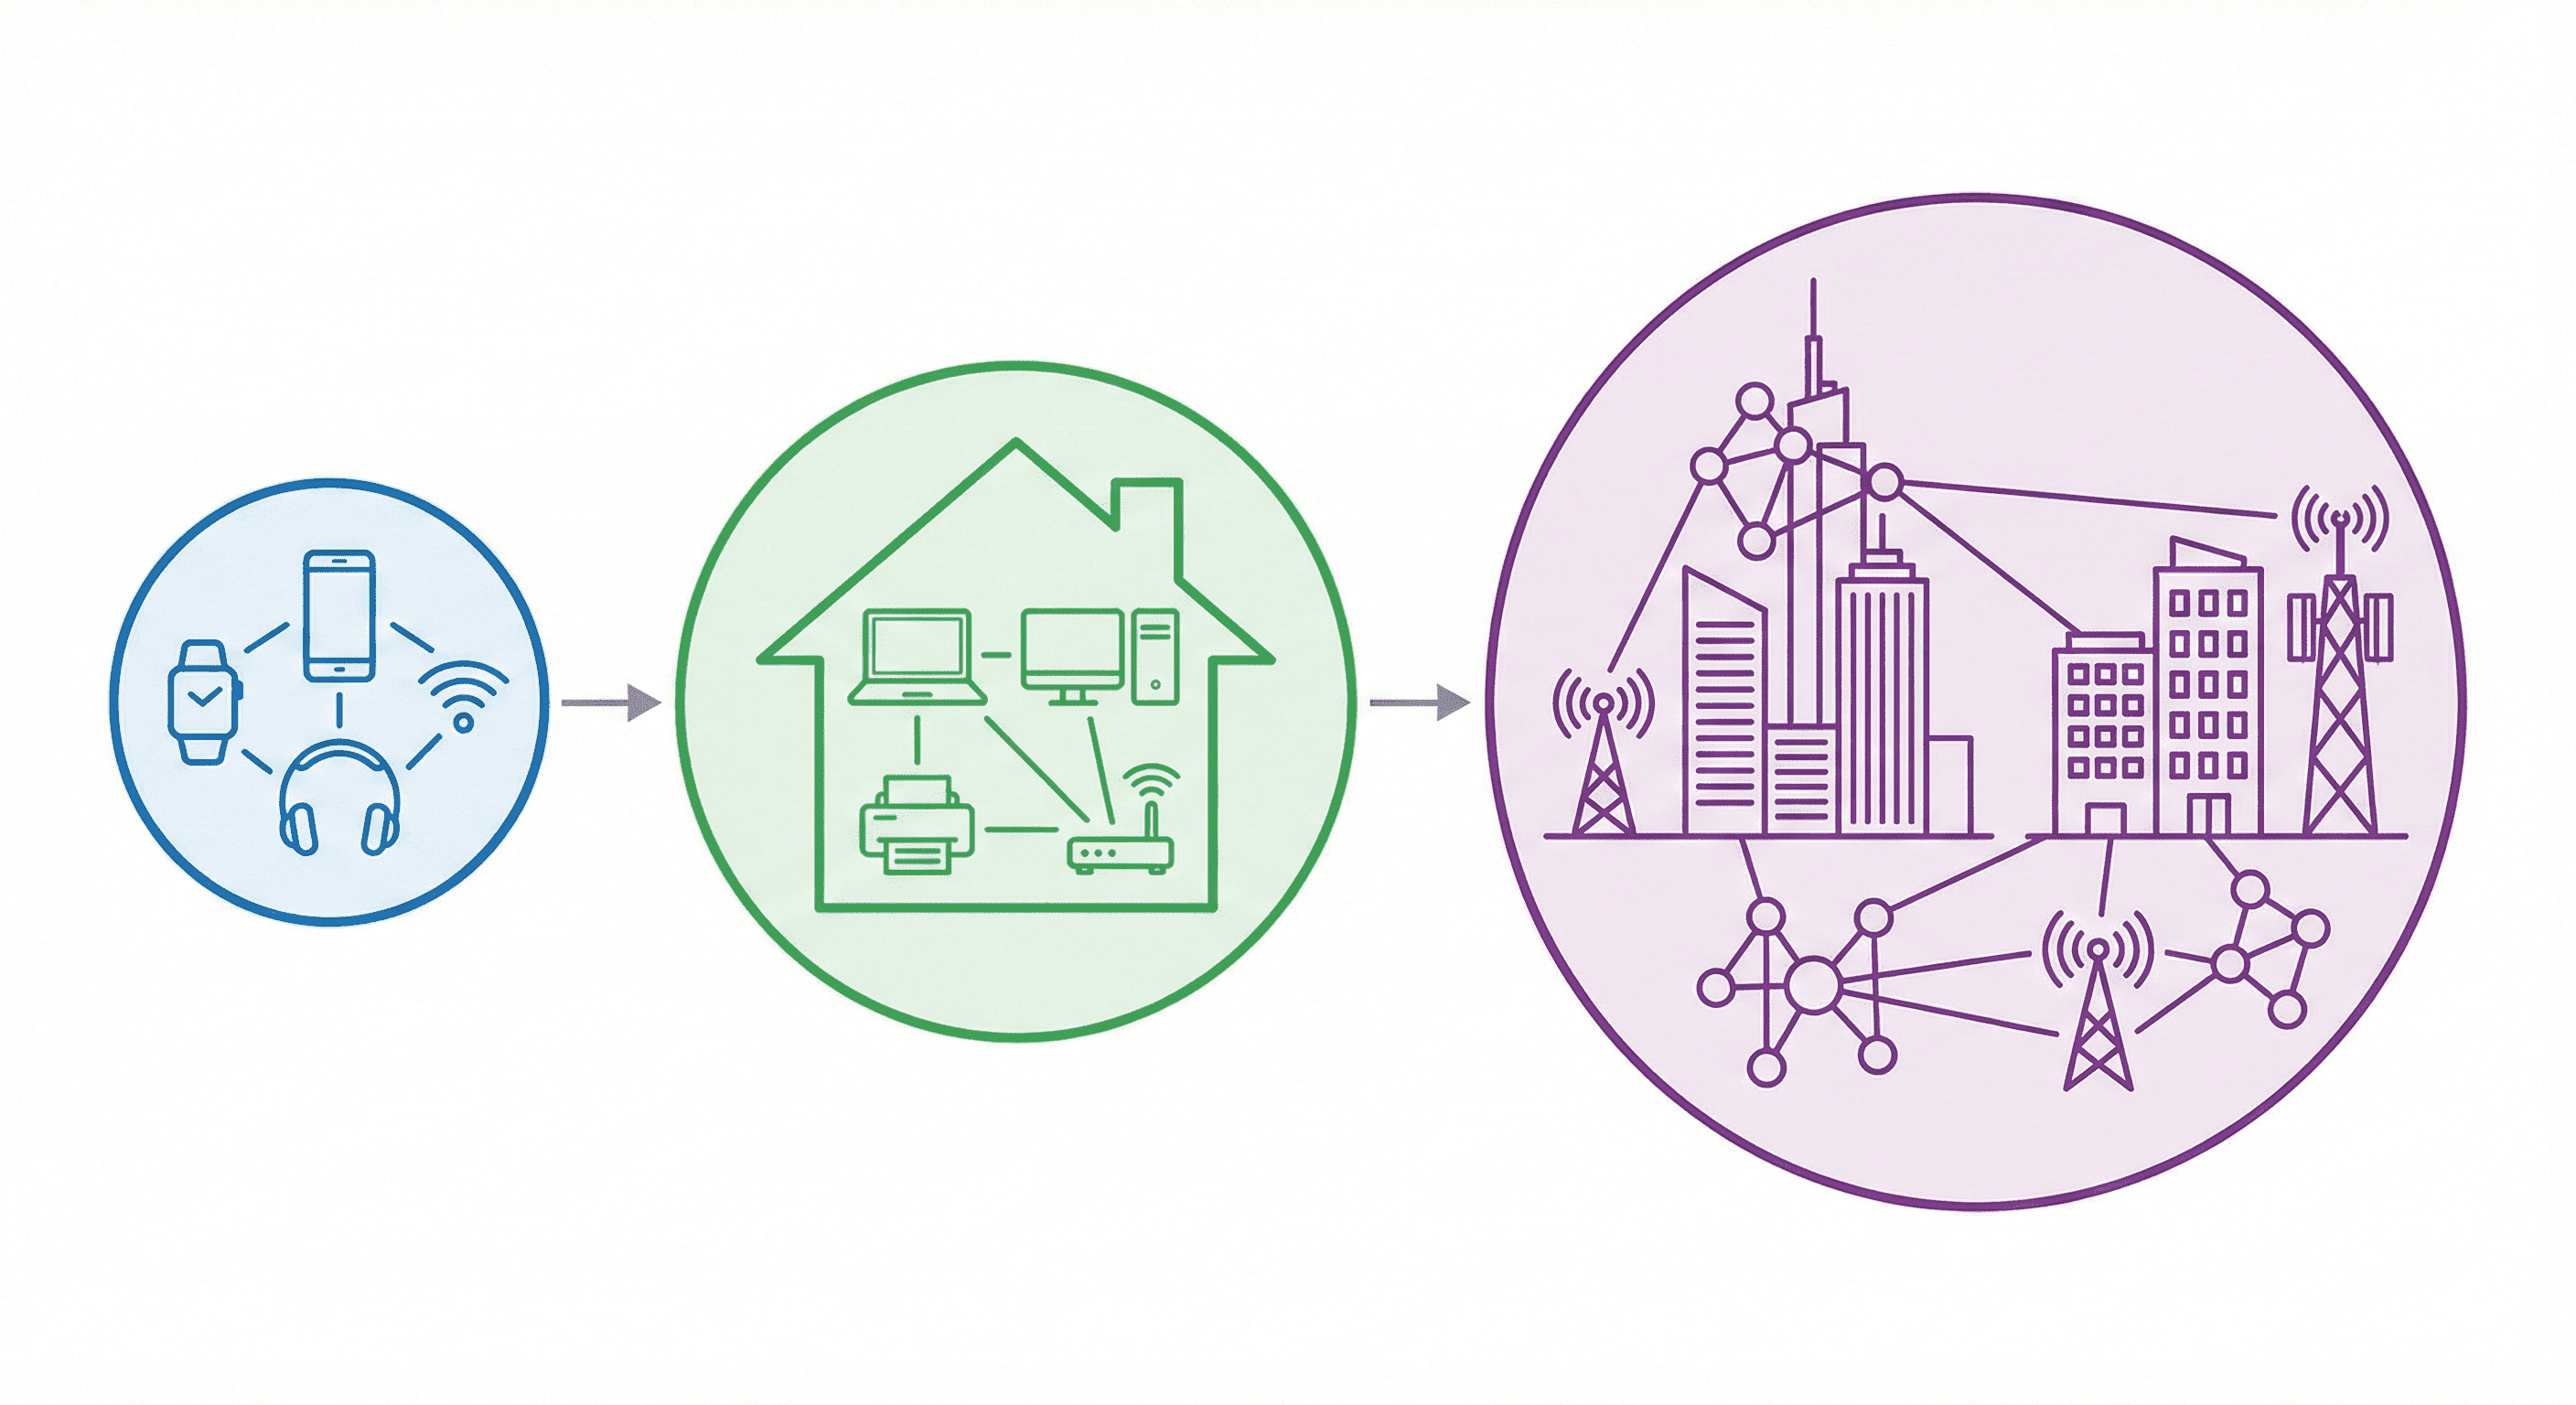
Představ si, že jsi sám na opuštěném ostrově. Můžeš si povídat jen sám se sebou. Ale když se spojíš s ostatními lidmi, můžeš si povídat, hrát hry a sdílet nápady. Počítače to mají stejné. Když je jeden počítač sám, umí toho hodně, ale když ho propojíme s ostatními, jeho možnosti jsou obrovské! Tomuto propojení říkáme počítačová síť. Je to jako obrovská digitální pavučina, která spojuje celý svět.
Propojování počítačů má mnoho výhod:
Sítě můžeme dělit podle toho, jak jsou velké – jako bychom dělili města na vesnice, městečka a velkoměsta.
LAN je malá síť na jednom místě, například v jedné budově. Spojuje počítače, tiskárny a další zařízení, které jsou blízko u sebe.
WAN je velká síť, která spojuje menší sítě (LAN) na velké vzdálenosti – přes města, státy nebo dokonce kontinenty.
Aby se zařízení mohlo připojit do sítě, potřebuje nějaký způsob, jak komunikovat.
Počítač se připojí k síti pomocí speciálního síťového kabelu (obvykle s konektorem, který se jmenuje RJ-45). Je to rychlé a spolehlivé spojení.
Zařízení se připojí pomocí rádiových vln. Nejznámější je Wi-Fi. Je to pohodlné, protože se nemusíme starat o kabely.
Počítačové sítě propojují nejen zařízení, ale především lidi. Díky nim můžeme komunikovat s kýmkoli na světě, sdílet své nápady a spolupracovat na dálku. Je to nástroj, který nám otevírá neomezené možnosti pro vzdělávání, práci i zábavu. Zároveň je důležité si uvědomit, že v propojeném světě musíme dbát na bezpečnost a chránit své soukromí, protože informace mohou cestovat velmi rychle a daleko.
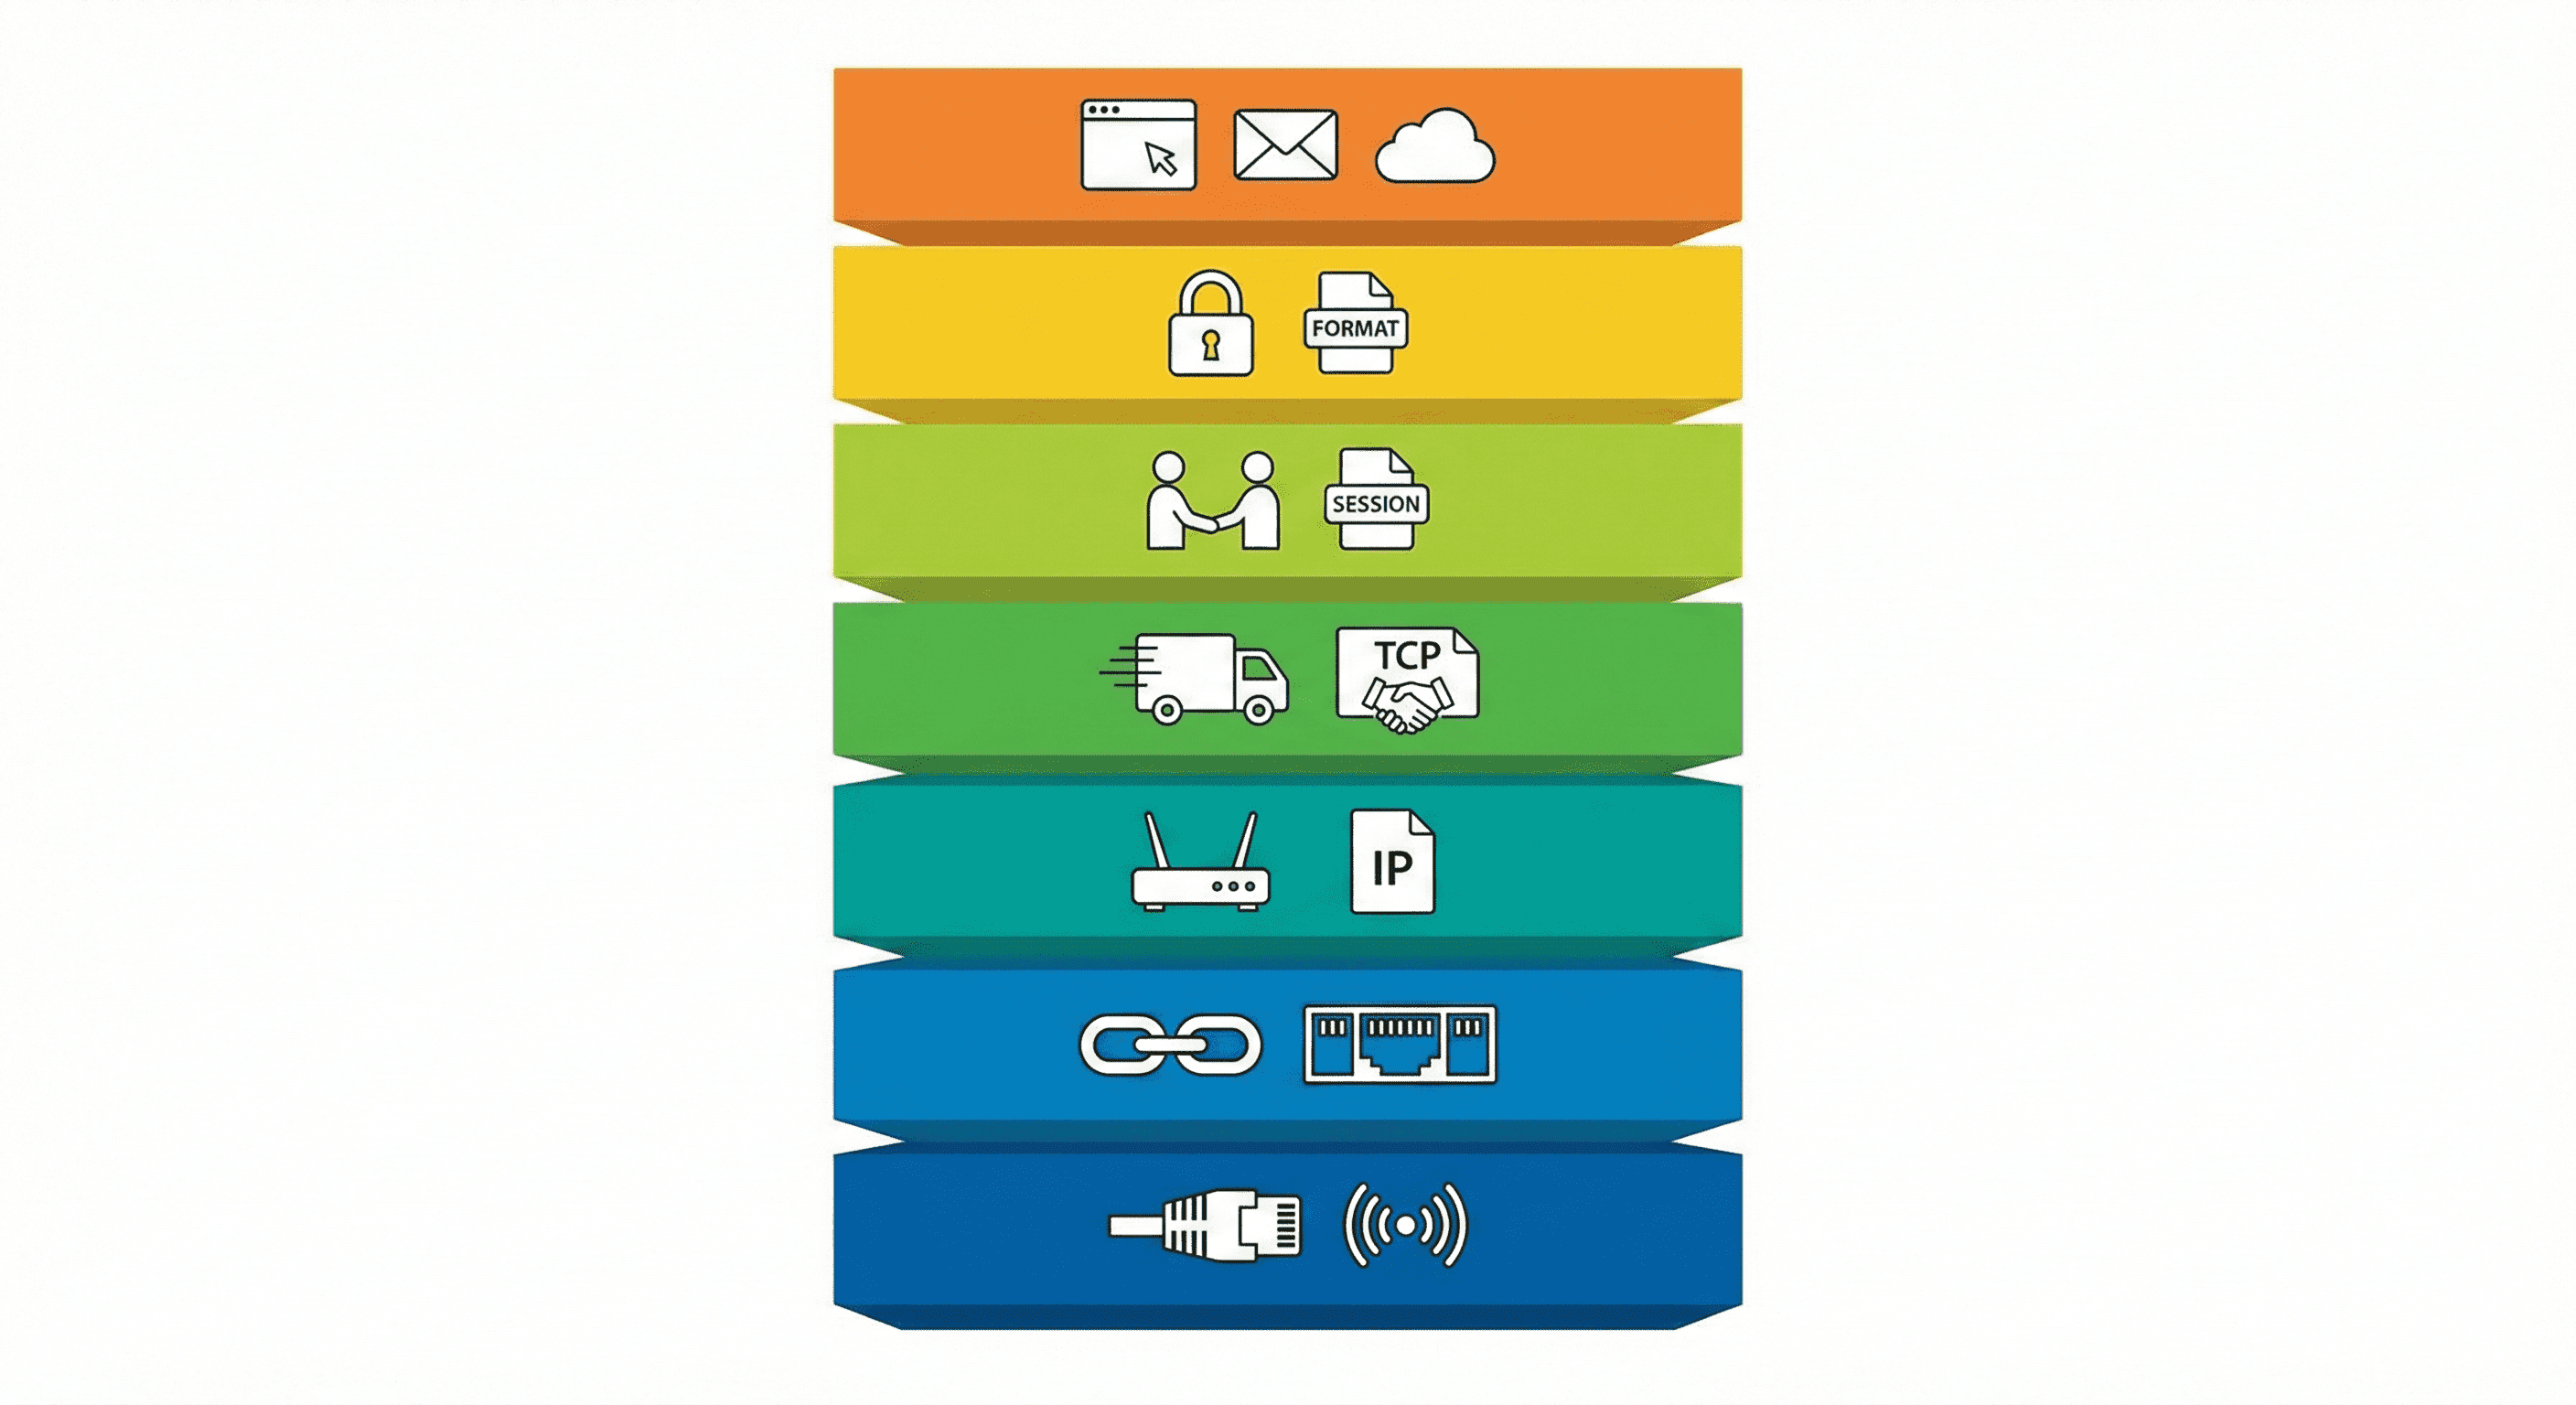
Komunikace v síti je složitá záležitost. Aby to bylo přehlednější, rozdělili ji inženýři do vrstev. Každá vrstva má svou úlohu a "mluví" jen s vrstvami nad a pod sebou. Představ si to jako balení dárku – nejdřív zabalíš dárek, pak dáš do krabice, pak do tašky, pak do auta...
OSI (Open Systems Interconnection) je teoretický model se 7 vrstvami:
Každé zařízení v síti potřebuje IP adresu – je to jako poštovní adresa pro počítač.
IPv4 používá 32 bitů a vypadá takto: 192.168.1.1. Problém? Existuje jen asi 4 miliardy kombinací a ty už došly!
IPv6 používá 128 bitů: 2001:0db8:85a3::8a2e:0370:7334. Kombinací je tolik, že by každé zrníčko písku na Zemi mohlo mít vlastní adresu.
DNS (Domain Name System) je "telefonní seznam internetu". Když napíšeš google.com, DNS najde IP adresu (např. 142.250.185.78) a tam tě připojí. Bez DNS bys musel pamatovat čísla!
Router je jako poštovní úřad – rozhoduje, kam poslat pakety. Propojuje různé sítě (tvou domácí síť s internetem).
Switch je jako recepční v budově – ví, které zařízení je na jakém portu, a posílá data jen tam, kam patří.
Access Point (AP) vytváří Wi-Fi síť. Bezdrátově připojená zařízení komunikují přes něj.
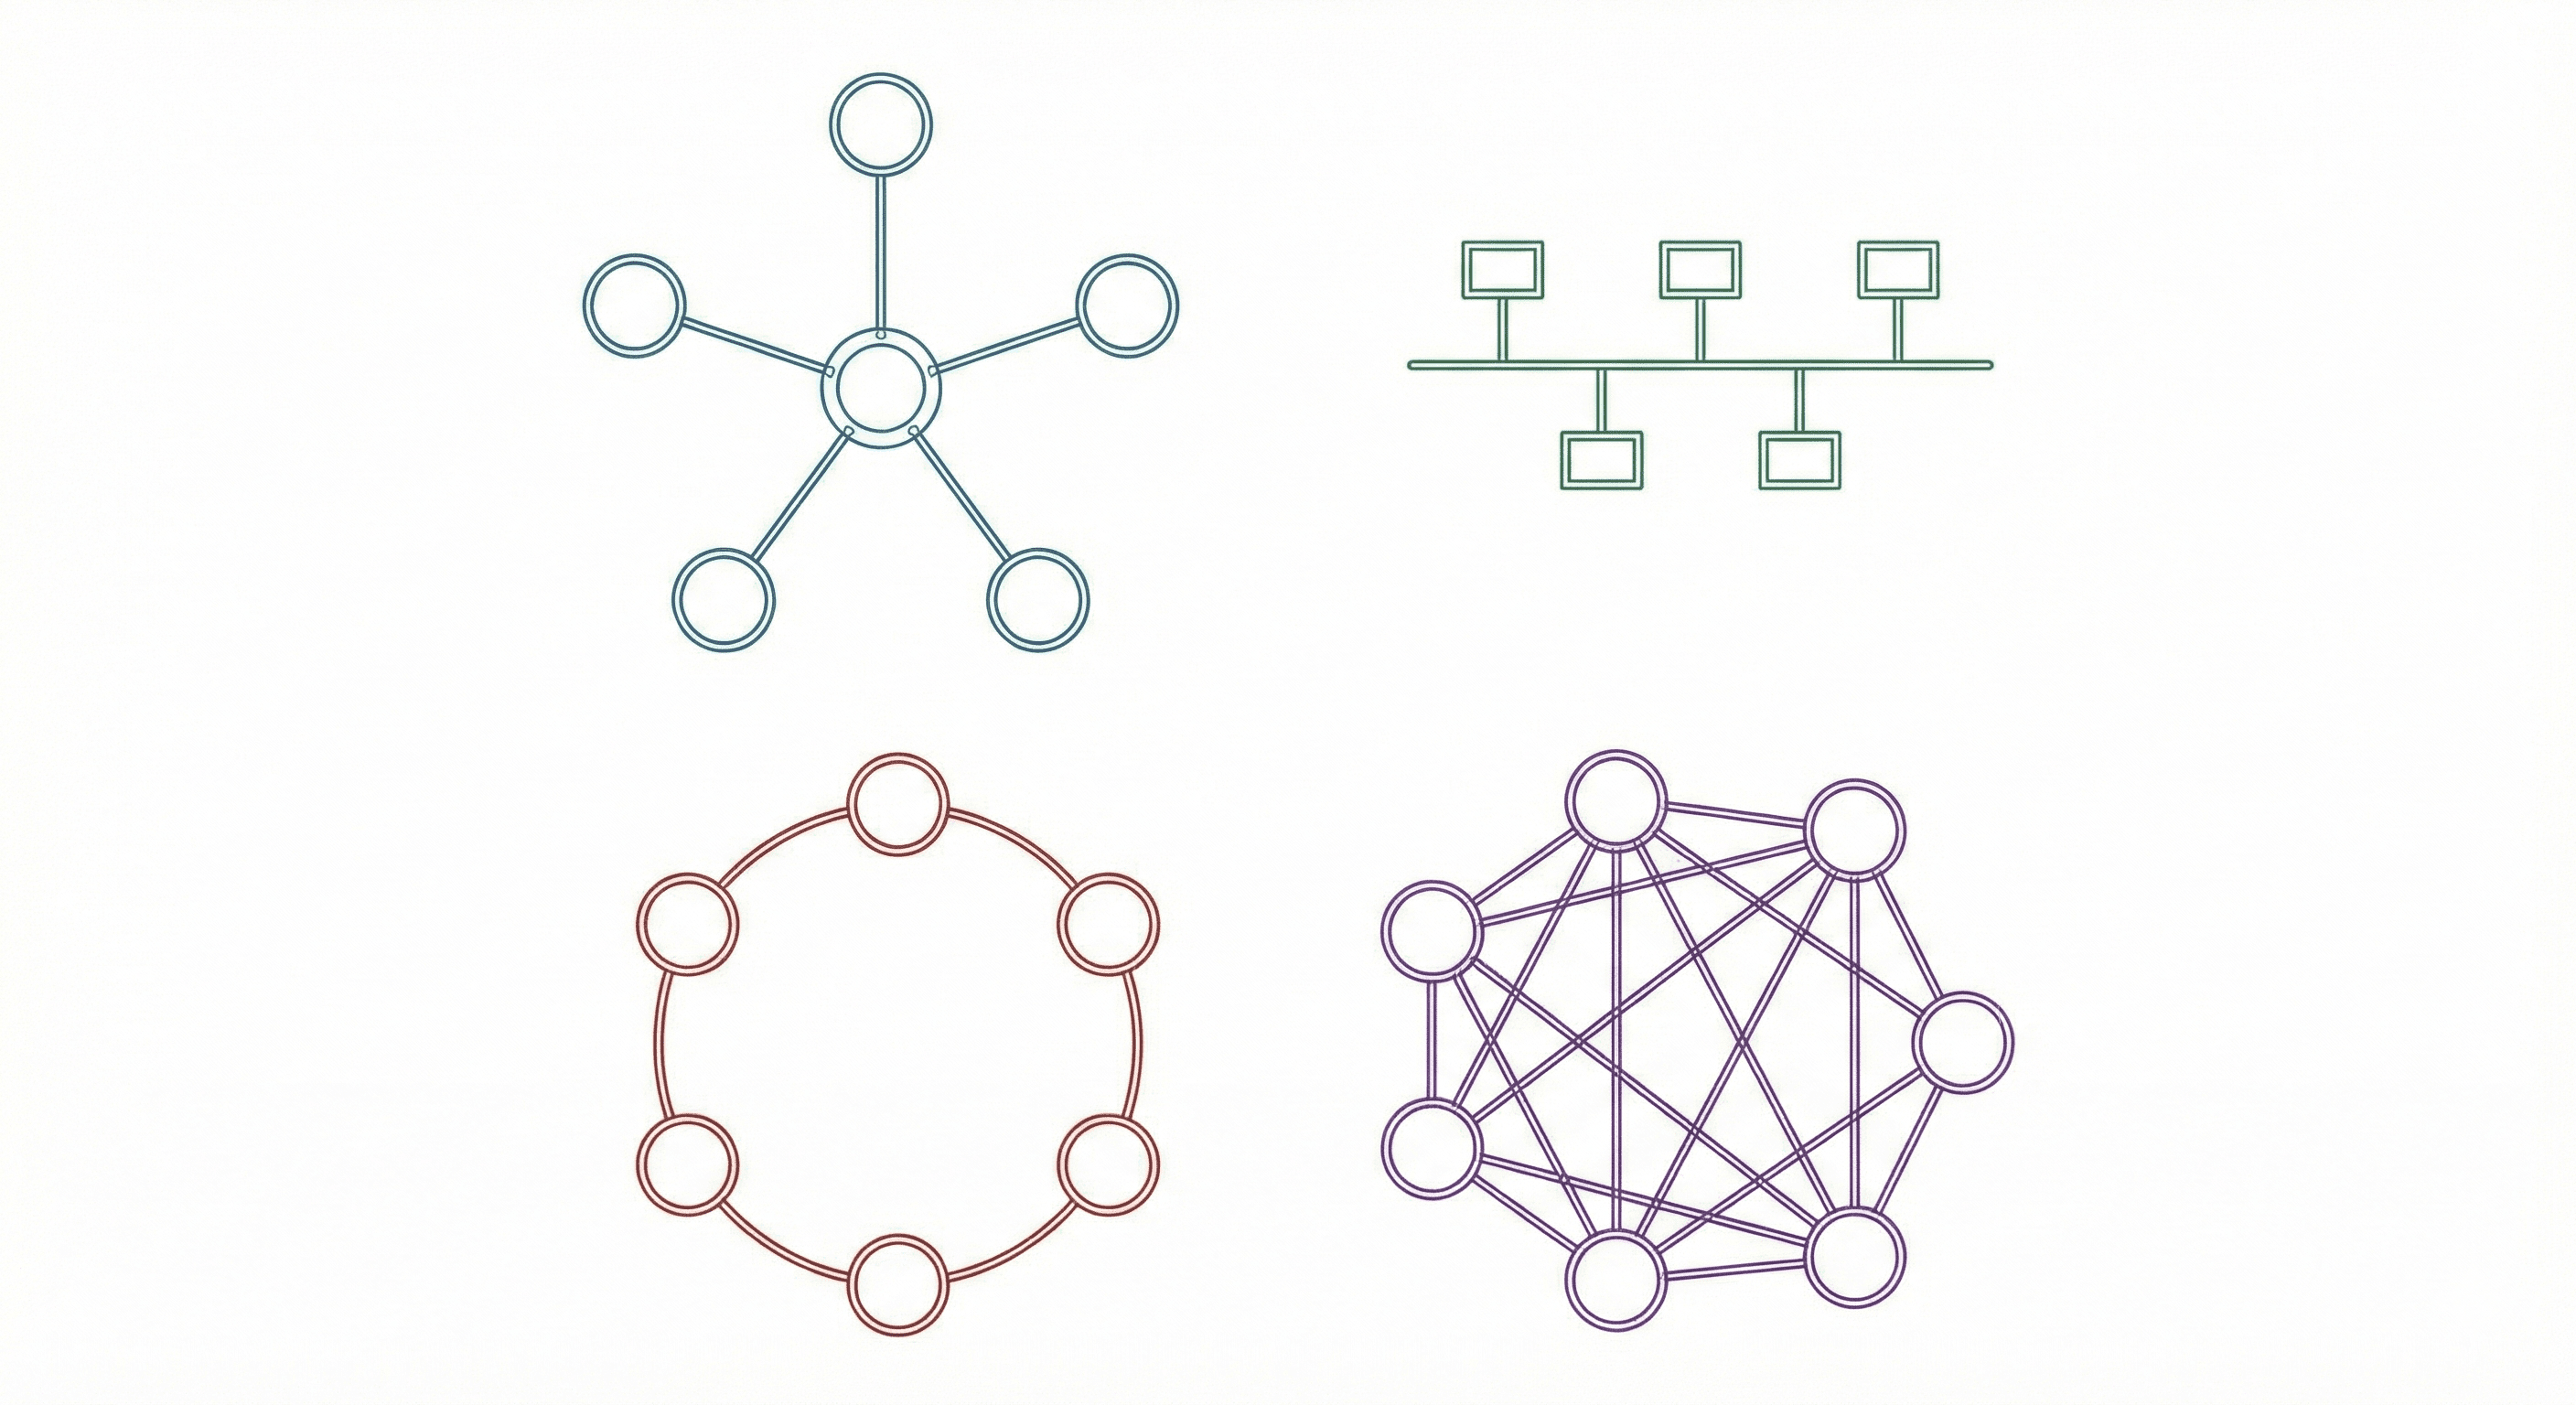
Topologie popisuje, jak jsou zařízení v síti fyzicky nebo logicky propojená. Každá topologie má své výhody a nevýhody:
Všechna zařízení jsou připojena k centrálnímu prvku (switch nebo hub). Je to nejběžnější topologie v moderních sítích. Výhoda: Když selže jedno zařízení, ostatní fungují dál. Nevýhoda: Když selže centrální switch, celá síť přestane fungovat.
Každé zařízení je propojeno s každým jiným. Používá se tam, kde je potřeba vysoká spolehlivost (armáda, kritická infrastruktura). Výhoda: Extrémní odolnost – když selže jedna cesta, data najdou jinou. Nevýhoda: Velmi drahé – potřebuješ mnoho kabelů a portů.
Subnetting je rozdělení velké sítě na menší podsítě. Proč to děláme? Menší sítě jsou rychlejší, bezpečnější a lépe se spravují.
IP adresa se skládá ze dvou částí: síťová část (identifikuje síť) a hostová část (identifikuje zařízení v síti).
Firma má 100 počítačů a chce je rozdělit do 4 oddělení (IT, účtárna, vedení, sklad). Místo jedné velké sítě vytvoří 4 podsítě:
VPN vytváří šifrovaný "tunel" přes veřejný internet. Používá se pro:
Jak to funguje: Tvá data jsou zašifrována na tvém zařízení, putují šifrovaným tunelem přes internet k VPN serveru, tam se dešifrují a pokračují k cíli. Odpověď putuje stejnou cestou zpět.
Jako IT specialista budeš konfigurovat sítě, řešit problémy s připojením a zajišťovat síťovou bezpečnost. Tato sekce tě naučí praktické dovednosti.
Základní nástroje pro diagnostiku sítě:
# Windows PowerShell / CMD

# Zobraz konfiguraci sítě
ipconfig /all

# Otestuj spojení s jiným počítačem
ping 8.8.8.8
ping google.com

# Trasuj cestu k cíli
tracert google.com

# Zobraz aktivní spojení
netstat -an

# Vyčisti DNS cache
ipconfig /flushdns

# Zobraz ARP tabulku (MAC adresy v síti)
arp -a
# Linux / macOS

# Zobraz konfiguraci sítě
ip addr show  # nebo ifconfig

# Ping a traceroute
ping -c 4 8.8.8.8
traceroute google.com

# DNS lookup
nslookup google.com
dig google.com

# Skenování portů (vyžaduje nmap)
nmap -sP 192.168.1.0/24  # Najdi zařízení v síti
Python umožňuje programově pracovat se sítí:
import socket

# Zjisti vlastní IP adresu
hostname = socket.gethostname()
ip_adresa = socket.gethostbyname(hostname)
print(f"Hostname: {hostname}")
print(f"IP adresa: {ip_adresa}")

# DNS lookup - najdi IP adresu pro doménu
ip = socket.gethostbyname('google.com')
print(f"Google.com má IP: {ip}")

# Jednoduchý TCP klient
def stahni_stranku(host, port=80):
    sock = socket.socket(socket.AF_INET, socket.SOCK_STREAM)
    sock.connect((host, port))
    sock.send(b"GET / HTTP/1.1\r\nHost: " + host.encode() + b"\r\n\r\n")
    odpoved = sock.recv(1024)
    sock.close()
    return odpoved.decode()

# Použití requests pro HTTP (jednodušší)
import requests
response = requests.get('https://api.github.com')
print(response.status_code)
print(response.json())
Porty jsou "dveře" do služeb na počítači. Každá služba má svůj port:
import socket

def skenuj_port(ip, port):
    """Zkontroluj, zda je port otevřený."""
    sock = socket.socket(socket.AF_INET, socket.SOCK_STREAM)
    sock.settimeout(1)
    vysledek = sock.connect_ex((ip, port))
    sock.close()
    return vysledek == 0

# Běžné porty
porty = {
    21: 'FTP',
    22: 'SSH',
    80: 'HTTP',
    443: 'HTTPS',
    3306: 'MySQL',
    5432: 'PostgreSQL'
}

ip = '192.168.1.1'
for port, sluzba in porty.items():
    if skenuj_port(ip, port):
        print(f"Port {port} ({sluzba}): OTEVŘENÝ")
    else:
        print(f"Port {port} ({sluzba}): zavřený")
import ipaddress

# Práce s IP adresami
sit = ipaddress.ip_network('192.168.1.0/24')
print(f"Síťová adresa: {sit.network_address}")
print(f"Broadcast: {sit.broadcast_address}")
print(f"Maska: {sit.netmask}")
print(f"Počet hostů: {sit.num_addresses - 2}")

# Rozdělení sítě na podsítě
print("\nPodsítě:")
for podsit in sit.subnets(prefixlen_diff=2):
    print(f"  {podsit} - hostů: {podsit.num_addresses - 2}")

# Kontrola, zda IP patří do sítě
ip = ipaddress.ip_address('192.168.1.50')
print(f"\n{ip} patří do {sit}? {ip in sit}")
Jako IT specialista musíš rozumět počítačovým sítím. Tato kapitola se zaměřuje na teorii a protokoly.
| # | Vrstva | Protokoly/Technologie | Zařízení |
|---|---|---|---|
| 7 | Aplikační | HTTP, FTP, SMTP, DNS | - |
| 6 | Prezentační | SSL/TLS, JPEG, MPEG | - |
| 5 | Relační | NetBIOS, RPC | - |
| 4 | Transportní | TCP, UDP | Firewall (L4) |
| 3 | Síťová | IP, ICMP, ARP | Router |
| 2 | Linková | Ethernet, Wi-Fi, MAC | Switch |
| 1 | Fyzická | Kabely, optika, rádiové vlny | Hub, repeater |
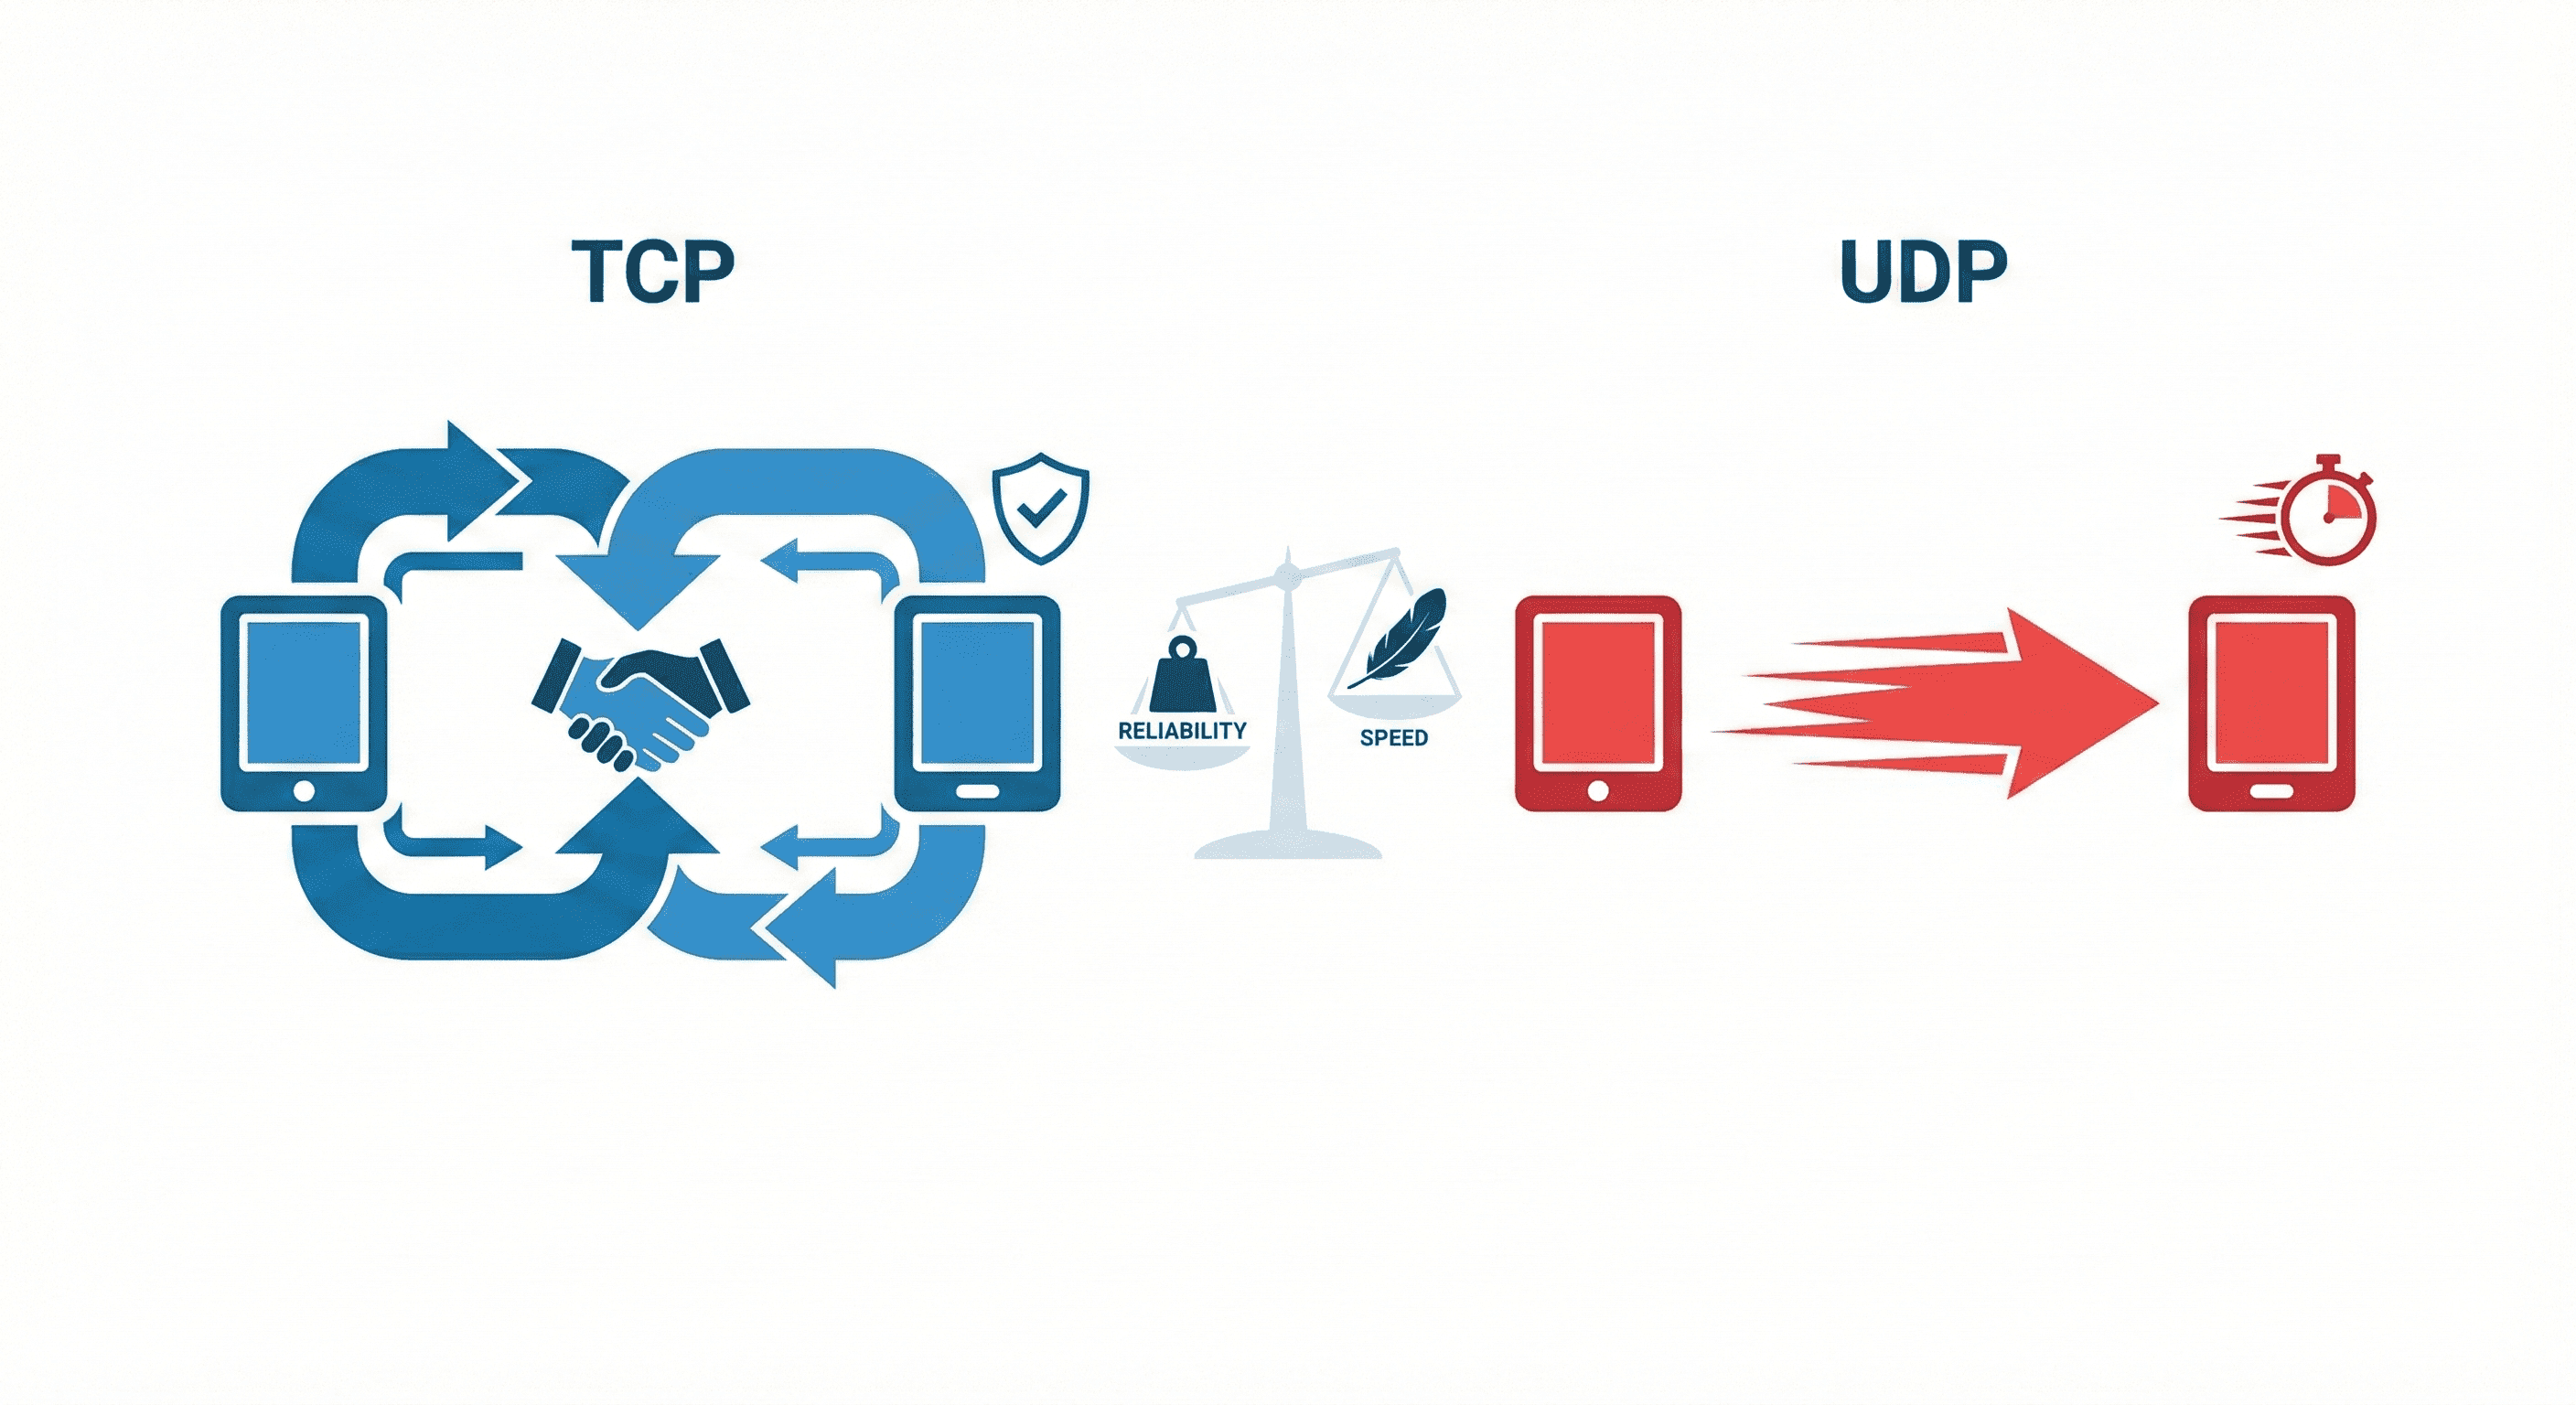
| Vlastnost | TCP | UDP |
|---|---|---|
| Spojení | Spojově orientovaný | Bez spojení |
| Spolehlivost | Garantované doručení | Best-effort |
| Rychlost | Pomalejší (overhead) | Rychlejší |
| Použití | Web, email, soubory | Streaming, VoIP, hry |
| Port | Služba | Protokol |
|---|---|---|
| 20, 21 | FTP | TCP |
| 22 | SSH | TCP |
| 25 | SMTP (email) | TCP |
| 53 | DNS | TCP/UDP |
| 80 | HTTP | TCP |
| 443 | HTTPS | TCP |
| 3306 | MySQL | TCP |
| 3389 | RDP (vzdálená plocha) | TCP |